En esta práctica vamos a configurar un par de recursos en red utilizando la metodología o estrategia AGDLP en uno de ellos. La finalidad es practicar con la configuración de recursos compartidos en red dentro de un dominio de AD utilizando en uno de los casos AGDLP.
Tenéis toda la información sobre AGDLP en los apartados dedicados a AGDLP en los contenidos dentro de este sitio web así como en multitud de casos prácticos disponibles en este mismo sitio web.
Contexto
Vamos a crear dos directorios que compartiremos a través de la red. Estos directorios estarán dentro del directorio shared que creamos en la unidad E: que es dónde vamos a almacenar todos los recursos que compartamos en red.
Los directorios se llamará público y protegido.
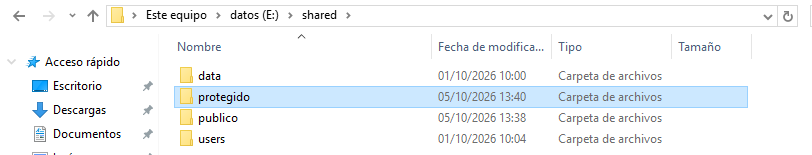
Ya hemos creado los dos directorios. Vamos a compartir el primer directorio, público, para que cualquier usuario pueda acceder para leer.
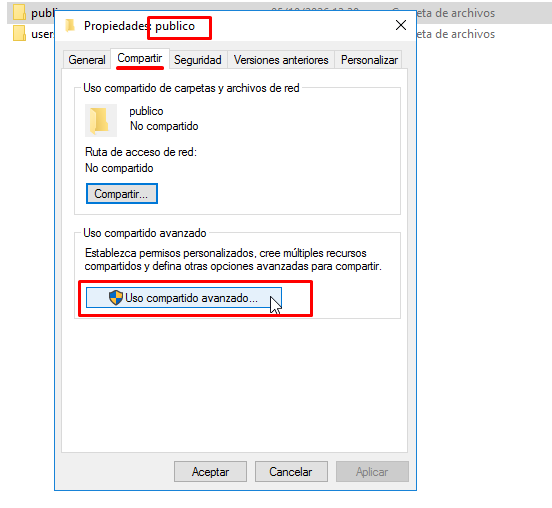
Vamos a configurarlo para que cualquiera pueda acceder para lectura.
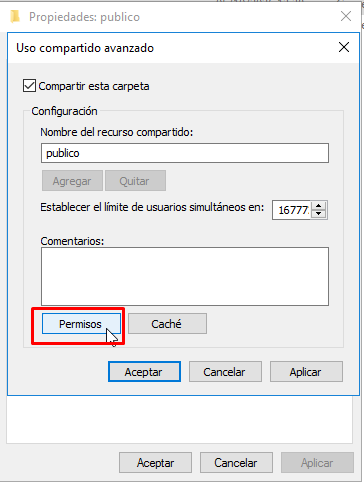
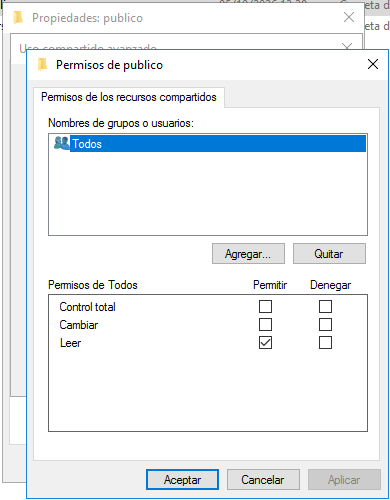
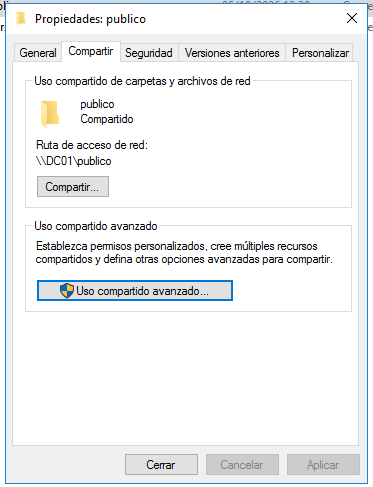
Ya lo tenemos configurado, aceptamos y vemos cómo nos indica en el cuadro de dialogo que se ha compartido.
Vamos a crear un fichero de texto plano llamado saludo.txt dentro del directorio publico para probar que se puede acceder a esta información desde otro equipo en la red de la organización.
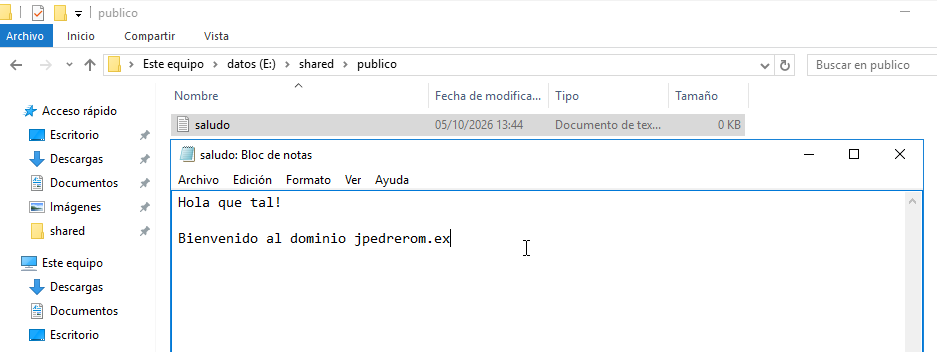
Ahora vamos a tratar de acceder a este documento compartido a través de la red. Primero desde este equipo.
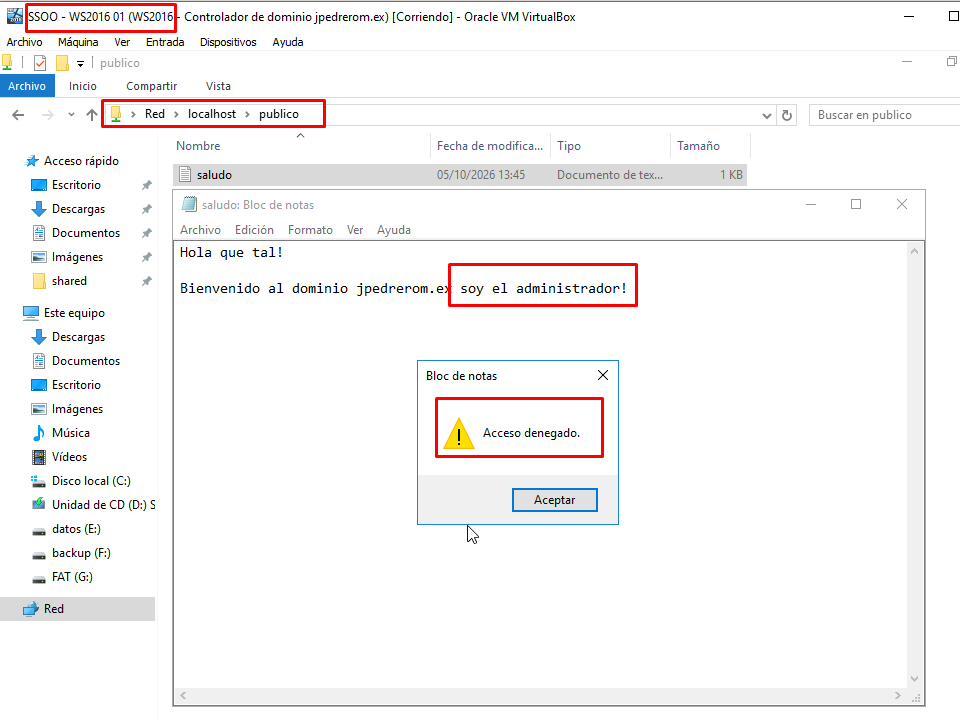
Aunque acceda desde el servidor con la cuenta de administrador no me deja modificar el fichero porque estoy accediendo desde la red y se aplican los permisos locales + los permisos de red.
Es decir, cuando accedemos a ficheros de forma local se aplican solo los permisos que hayamos configurado sobre el directorio o ficheros. Si accedemos a través de la red, primero se comprueban los permisos del recurso compartido (los de red) y después se comprueban los permisos locales. Al final, se aplica la sume o composición de ambos tipos de permisos: la configuración más restrictiva.
Vamos a probar a acceder desde W10.
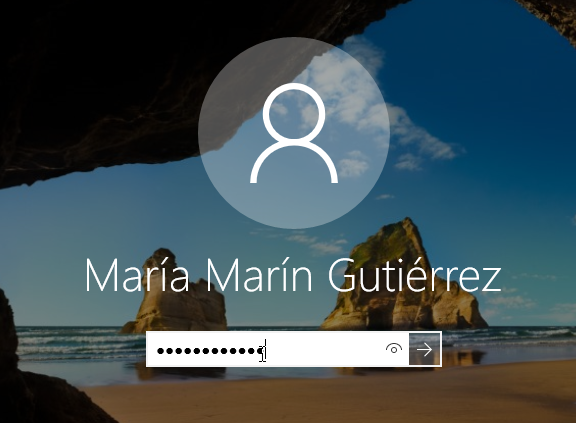
Lanzamos el Explorador de Windows que es el navegador de sistemas de ficheros de Windows. Escribimos en la barra de direcciones \\dc01.jpedrerom.ex para acceder a los recursos compartidos que tiene publicados el servidor dc01.jpedrerom.ex
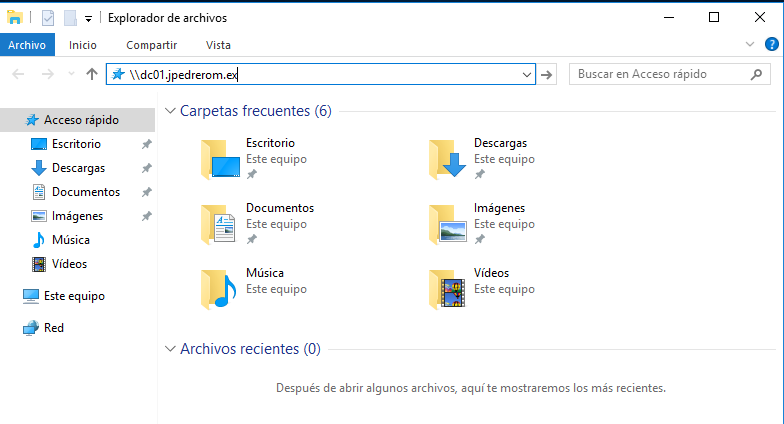
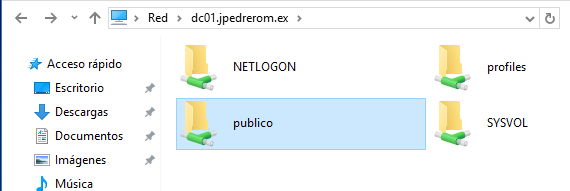
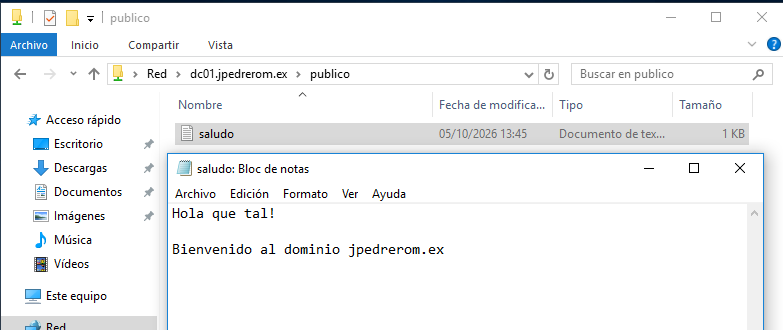
Accedemos al directorio y podemos abrir el fichero.
Vamos a probar a acceder desde GNU/Linux Debian 12.
Lanzamos el navegador de sistema de ficheros
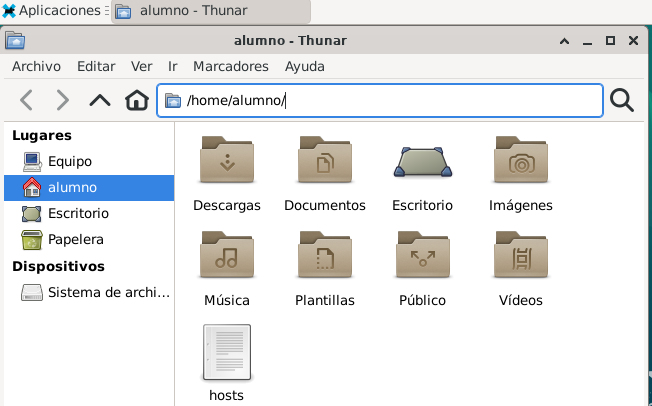
Ahora escribimos la URL del recurso compartido al que queremos acceder o bien la URL del directorio raíz de los recursos compartidos de la máquina dc01.jpedrerom.ex
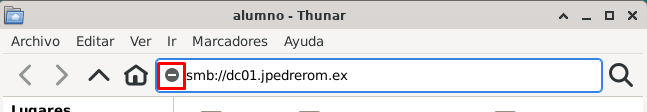
Vaya, hombre! Tenemos que instalar un par de paquetes de software que permitan el acceso a sistemas de ficheros a través de red. Podemos ver información al respecto en la siguiente entrada de educatica.es
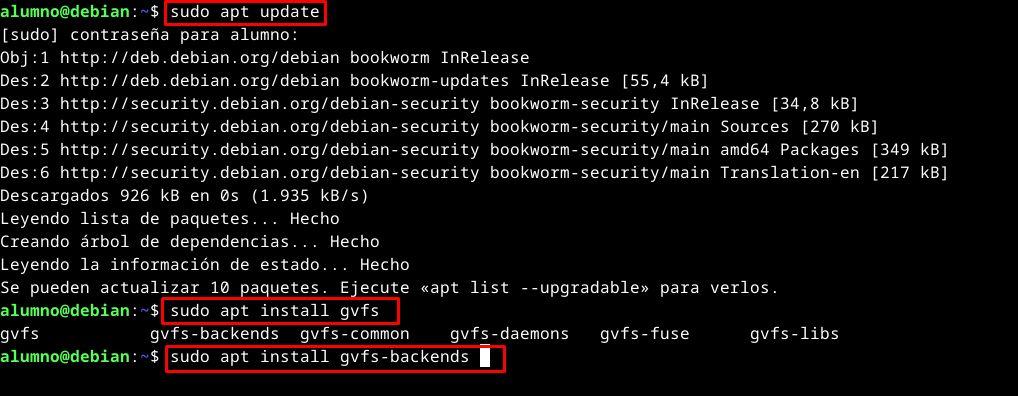
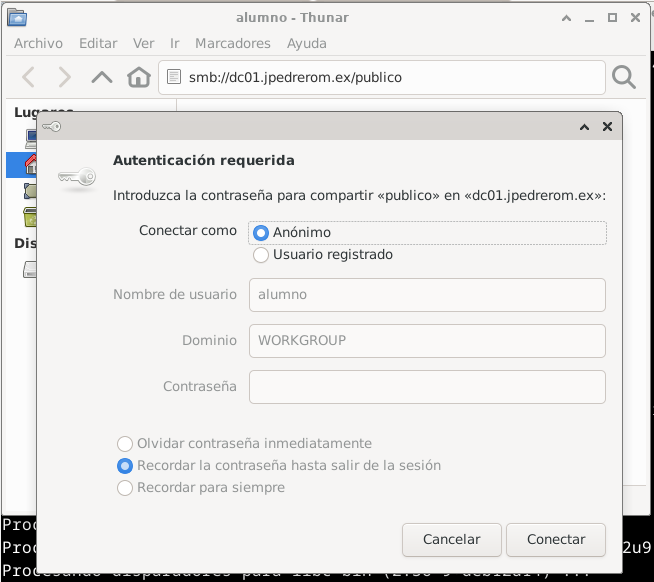
Esto no puede ser…
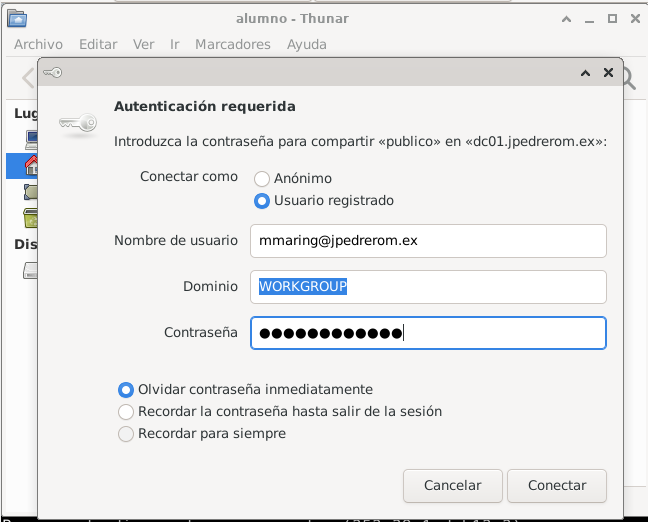
Vaya, vamos a probar a instalar algo más


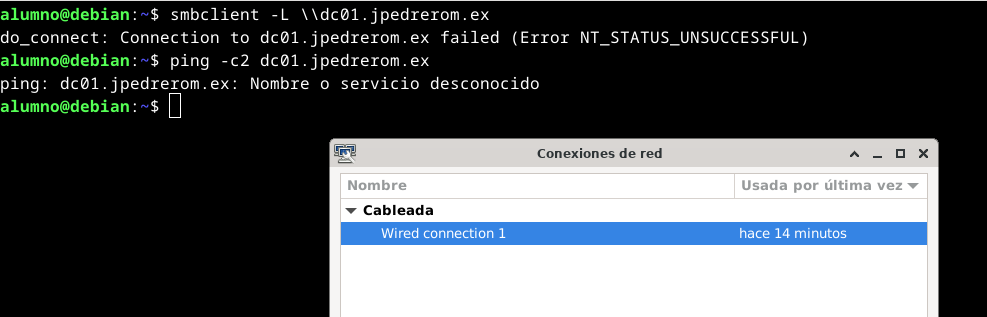
Anda! Si es que no está resolviendo la dirección IP del FQDN del servidor. Esto es porque no tenemos configurada la interfaz de red de nuestro equipo con GNU/Linux Debian 12 para utilice como servidor DNS el servidor DNS del dominio.
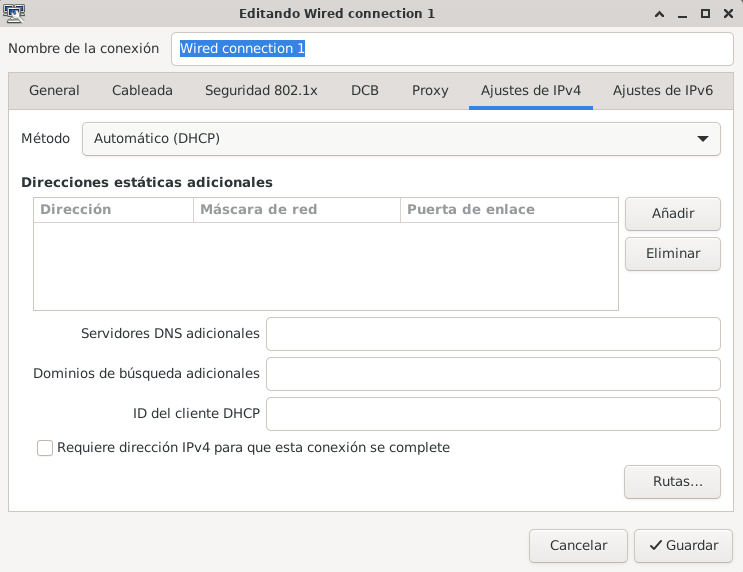
Estamos utilizando DHCP, así que el servidor DNS que obtiene por defecto no es el servidor DNS de nuestra organización.
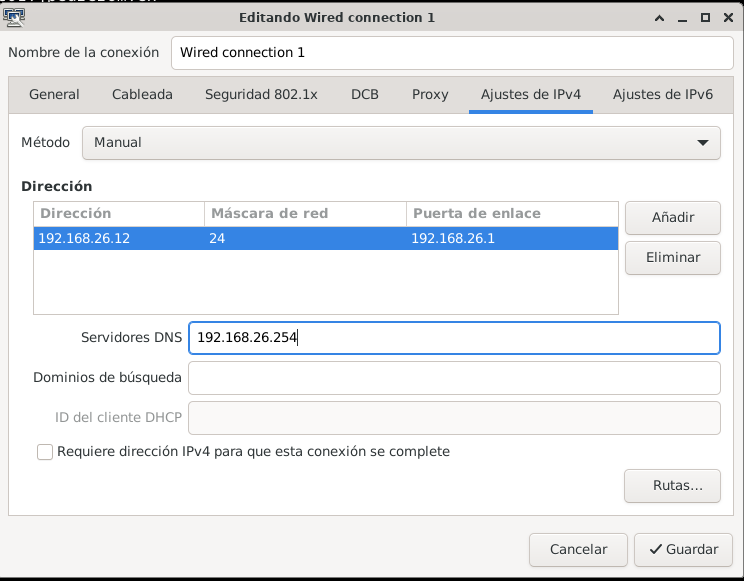
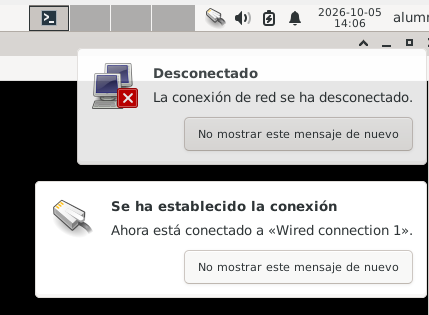
Vamos a reiniciar la interfaz de red
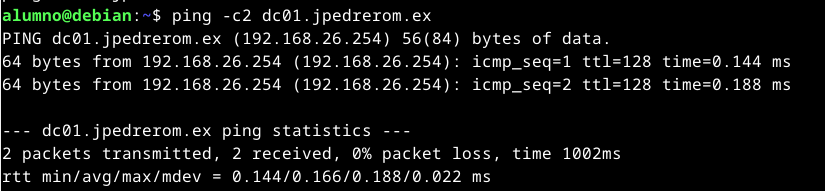
Vamos a comprobar de nuevo al resolución de nombres
Vamos a probar a conectarnos
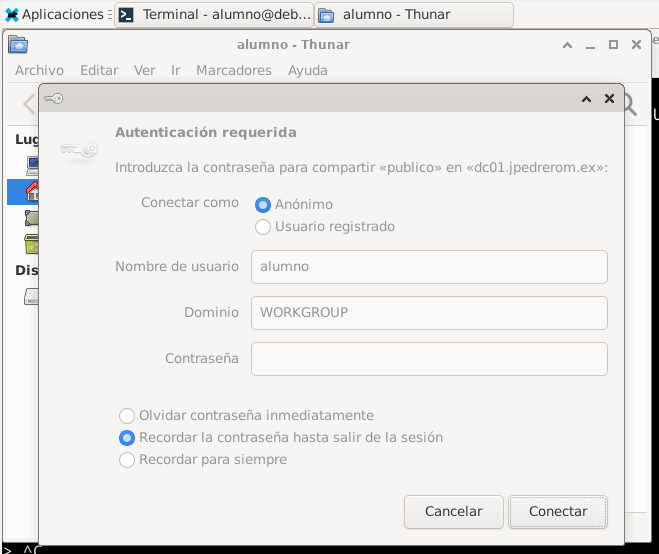
No podemos acceder con anónimo porque invitado está deshabilitado.
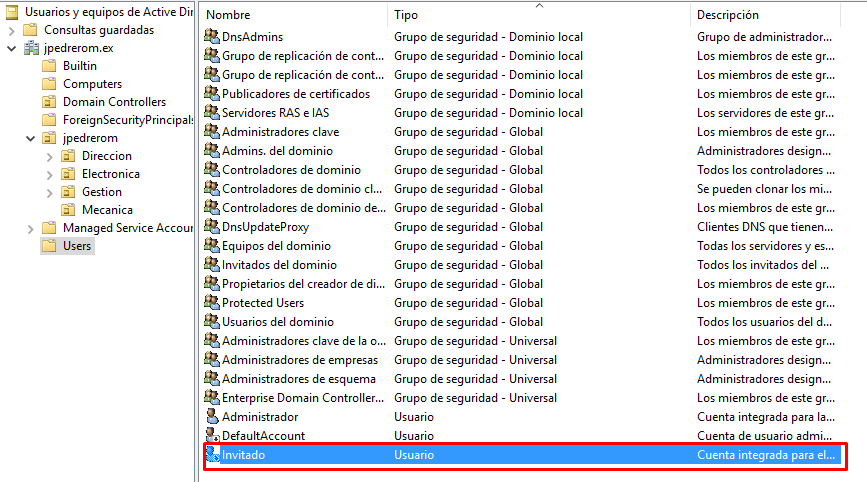
Vamos a enredar 🙂 Habilitamos la cuenta de invitado a ver que pasa 😉
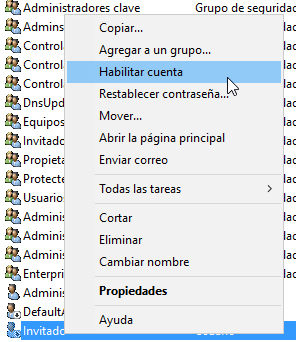
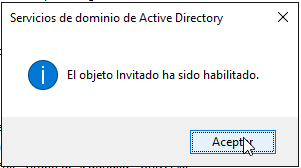
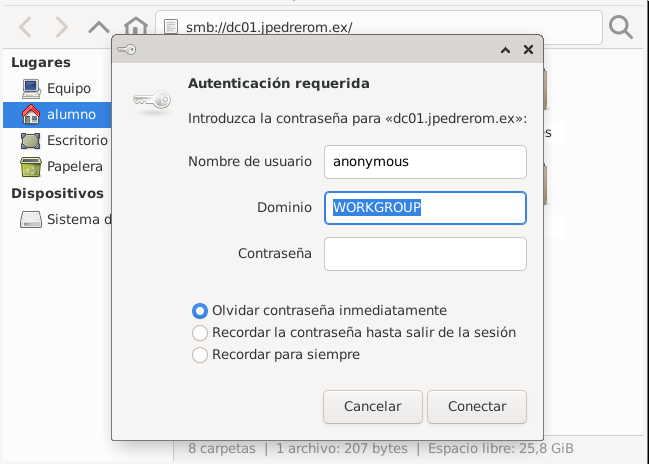
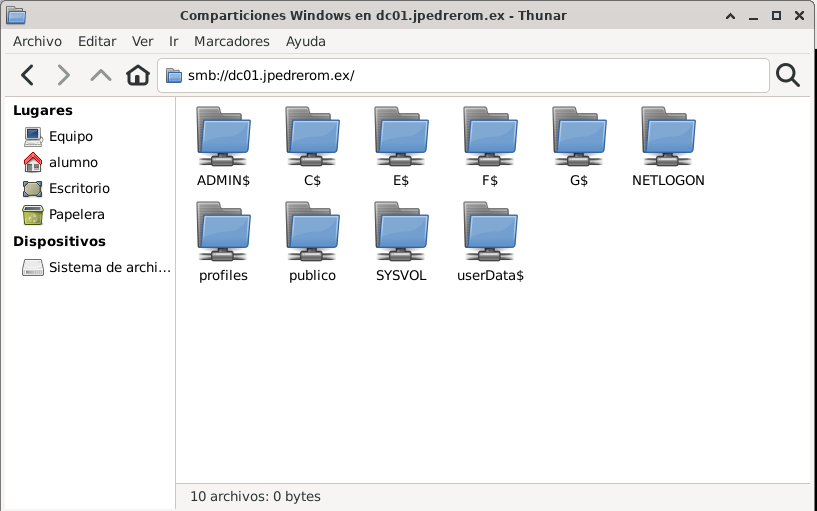
Según los permisos de red Todos pueden leer. Pero, qué pasará con los permisos locales del directorio.
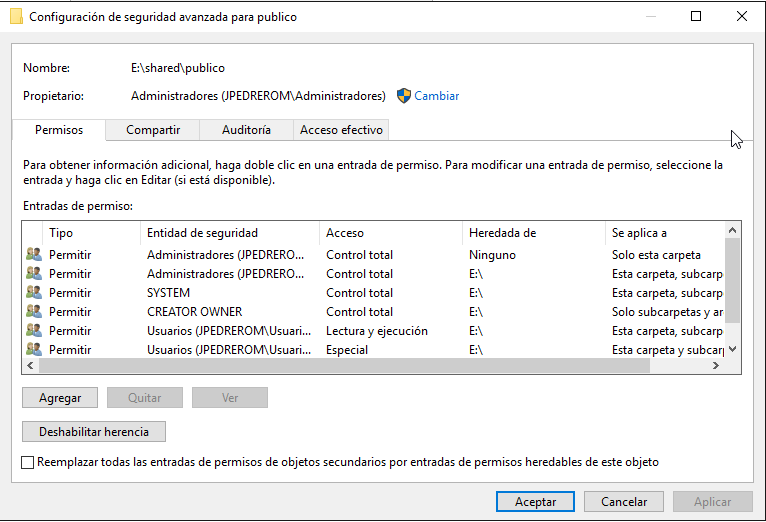
No nos deja acceder con acceso anónimo, porque en los permisos locales del directorio el usuario invitado no está en la ACL ni directa ni indirectamete :_(
Seguimos enredando…
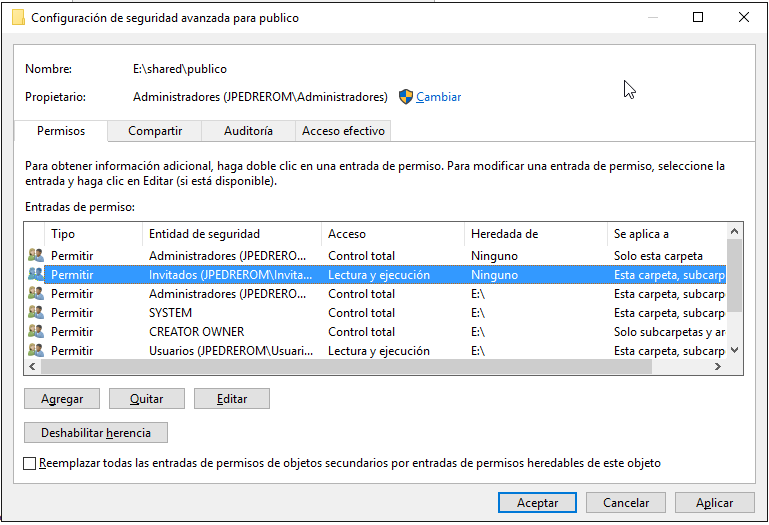
Vamos a ver si invitado pertenece a invitados.
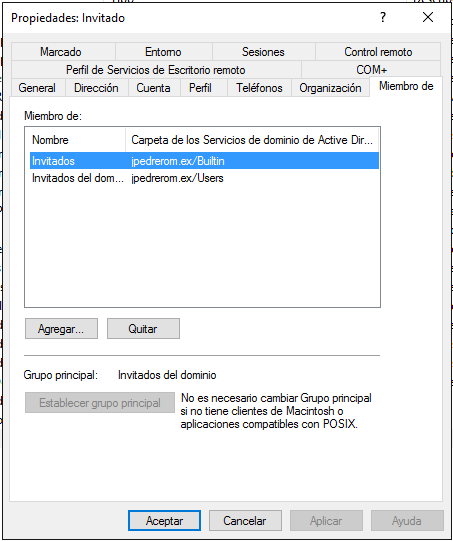
Vamos a probar otra vez
Simplificación de administración de permisos de acceso en Recursos compartidos con AGDLP
Hasta ahora hemos visto como podemos configurar los permisos de acceso a un recurso compartido de la siguiente forma:
- Configurando directamente la ACL del directorio que se compartirá añadiendo grupos o usuarios del dominio y determinando que permisos tiene cada uno.
- Configurando los permisos de acceso al recurso compartido a través de la red. Podemos añadir en la ACL grupos y usuarios y determinar qué operaciones podrán realizar a través de la red.
Como sabemos, los permisos que efectivamente se aplicarán sobre el recurso compartido cuando el acceso es a través de la red, como recurso compartido, será la composición de los permisos locales (seguridad) y los permisos remotos (permisos de red). El resultado de los permisos será la composición más restrictiva de todos.
El problema con esta forma de trabajar es que tenemos que configurar ACLs tanto en el directorio que vamos a compartir (seguridad en local con sistema de ficheros que permita permisos) y en los permisos que le demos al recurso compartido.
Esto dificulta el mantenimiento y actualización de permisos en el futuro para el administrador, puesto que la configuración literal de acceso debe hacerse en el directorio y en el recurso compartido.
Para facilitar la configuración de permisos apareció la estrategia AGDLP que facilita la administración de los acceso que se dan sobre un recurso compartido y que usuarios y grupos del usuarios del dominio podrán acceder a dichos recursos.
El proceso está descrito en la entrada de educatica que trata sobre este tema.
En este caso práctico vamos a configurar varios recursos compartidos aplicando esta metodología o estrategia. Comenzaremos por un recurso compartido con un acceso similar al que hemos configurado para el recurso compartido público.
La ventaja del uso de esta metodología la veremos sobre todo cuando tengamos que actualizar los permisos de acceso en el futuro
.
